Los problemas detectados en el lenguaje de programación de sitios web conocido como PHP también tuvieron eco a nivel local, en especial porque a nivel mundial los hackers habrían podido realizar actividades maliciosas antes de la alerta global.
La empresa de ciberseguridad Wiz Research y otros grupos utilizaron modelos de IA de última generación e identificaron varias vulnerabilidades de PHP en agosto pasado. El hallazgo se mantuvo en secreto hasta que se desarrolló una solución y se dio a conocer este miércoles 21 de octubre.
La revista Wired informó de que, según una investigación publicada por Amazon Web Services, al menos un actor intentó explotar los fallos conocidos colectivamente como PHP2Shell el 17 de octubre, cuatro días antes de las revelaciones públicas y del lanzamiento de correcciones para dos vulnerabilidades críticas en PHP.
Las alertas internacionales provocaron que administradores y personal de seguridad se apresuraran a identificar y parchear los sitios web y aplicaciones vulnerables. Asimismo, los atacantes aplicaron ingeniería inversa a las correcciones para aprender a explotar las fallas.
“Algunos gobiernos y otros grupos incluso desactivaron proactivamente sitios web clave anticipándose al lanzamiento, para evitar que fueran atacados antes de que pudieran aplicar los parches”, informó Wired.
Alertas locales
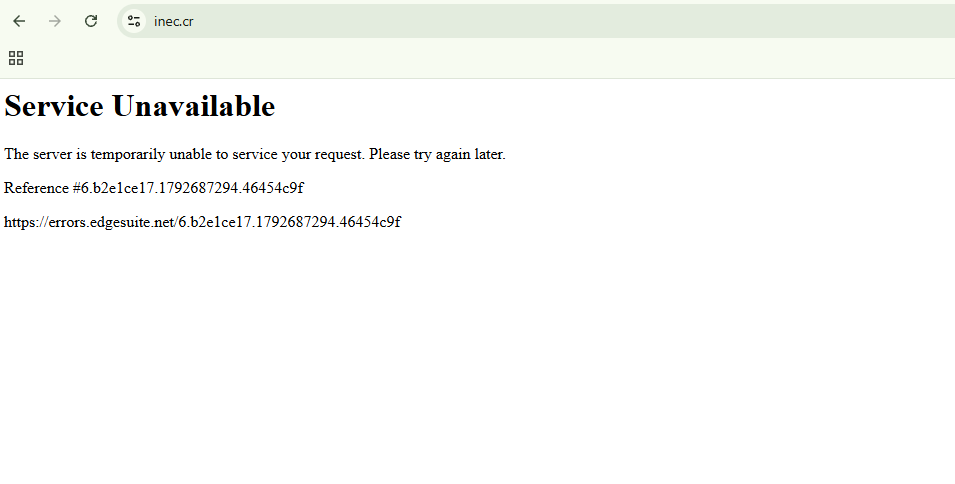
En Costa Rica, tanto el Ministerio de Ciencia, Innovación, Tecnología y Telecomunicaciones (Micitt) como la Universidad de Costa Rica (UCR) emitieron alertas para que las instituciones públicas y empresas corrigieran los problemas. La mañana de este jueves 22, al menos el sitio web del Instituto Nacional de Estadística y Censos (INEC) estuvo desactivado.
Se consultó al Micitt sobre las causas de la situación del sitio web del INEC y si otras páginas electrónicas institucionales también tenían problemas o fueron desactivadas mientras se actualizaban los PHP, pero en el momento de publicación de esta nota no se tenía la respuesta.
El Micitt y su Dirección de Ciberseguridad emitieron el 21 de octubre dos alertas tras la información internacional sobre dos vulnerabilidades críticas de ejecución remota de código en el lenguaje PHP (identificadas como CVE-2026-109618 y CVE-2026-109619), dado el uso generalizado de este lenguaje en portales web y sistemas de gestión de contenido.
El Micitt hizo un llamado preventivo a todas las instituciones públicas, proveedores de servicios y encargados de tecnologías de la información (TI) y señaló que las fallas identificadas podrían comprometer las versiones 5 a 8 de PHP y representar un riesgo potencial para la infraestructura tecnológica.
La Dirección de Ciberseguridad reiteró que la gestión oportuna de estas alertas es indispensable para proteger la continuidad de los servicios digitales del Estado y la confianza en el ecosistema tecnológico nacional.
Por su parte, el Centro de Informática de la UCR solicitó atender de inmediato dos vulnerabilidades críticas de PHP. “Estas fallas pueden permitir que una persona atacante ejecute código de forma remota sin autenticación y comprometa la información y los servicios alojados en los servidores afectados”, se indicó en la alerta.
Medidas urgentes
Entre las medidas recomendadas se incluyen:
Actualización inmediata: preparar las plataformas y aplicar los parches de seguridad oficiales de manera prioritaria en cuanto sean liberados por los desarrolladores. La UCR indicó que es necesario actualizar a PHP 8.2.35, 8.3.36, 8.4.27 o 8.5.12, según la rama utilizada, o instalar el paquete que el proveedor del sistema operativo haya publicado para corregir ambas vulnerabilidades. La actualización debe obtenerse de fuentes oficiales.
Mitigación temporal: mientras se aplican los parches, se recomienda implementar bloqueos por geolocalización en los sitios con PHP expuestos a Internet, que corresponden en su mayoría a portales que utilizan sistemas de gestión de contenido (CMS), de forma que solo se permita el acceso desde las regiones necesarias para la operación del servicio.
Monitoreo de sistemas: revisar los registros de los servidores web para detectar cualquier actividad anómala, intentos de ejecución de comandos no autorizados o la presencia de archivos sospechosos.
Resguardos preventivos: realizar respaldos aislados y verificables de las bases de datos y de las configuraciones antes de ejecutar cualquier proceso de actualización en los entornos de producción.
Reiniciar los servicios correspondientes: reiniciar los procesos y servicios que ejecutan PHP, como PHP-FPM o Apache, según la configuración de cada servidor. Después, verificar que la corrección esté aplicada y que los sistemas funcionen correctamente.
Atender los entornos sin soporte: identificar los servidores que utilizan versiones fuera del soporte oficial del proyecto PHP, como PHP 8.1 y anteriores, y gestionar su migración urgente a una rama mantenida. Si el proveedor no ofrece una corrección para el entorno instalado, aislar el servidor mientras se resuelve su actualización.
Verificar los respaldos: comprobar que los sistemas y sus bases de datos cuenten con respaldos periódicos y que estos se puedan restaurar. Los respaldos no sustituyen las actualizaciones de seguridad.